
Si vos salariés utilisent un outil d’intelligence artificielle dans leur travail, l’article 4 de l’AI Act vous concerne. Depuis le 2 février 2025, il demande aux entreprises qui fournissent ou utilisent des systèmes d’IA d’agir pour développer la maîtrise de l’IA de leur personnel.
Sa rédaction a changé le 27 juillet 2026. L’obligation demeure, mais le texte précise désormais qu’elle n’impose pas de garantir un niveau donné à chaque personne. Il ne fixe ni programme, ni durée de formation, ni certificat.
Voici ce que dit le texte en vigueur, qui est concerné, ce que l’omnibus numérique a changé et comment construire une démarche à la mesure de vos usages.
Ce que dit l’article 4 de l’AI Act aujourd’hui
L’AI Act est le nom courant du règlement (UE) 2024/1689 sur l’intelligence artificielle. Son article 4 a été réécrit par le règlement (UE) 2026/1744, dit omnibus numérique sur l’IA. Depuis le 27 juillet 2026, les fournisseurs et les déployeurs de systèmes d’IA « prennent des mesures pour favoriser le développement de la maîtrise de l’IA » par leur personnel et par les autres personnes qui utilisent ces systèmes pour leur compte.
Ces mesures tiennent compte :
- des connaissances techniques, de l’expérience, de l’éducation et de la formation des personnes concernées ;
- du contexte dans lequel les systèmes d’IA sont utilisés ;
- des personnes ou groupes de personnes à l’égard desquels ils sont utilisés.
La dernière phrase du paragraphe est nouvelle : cette obligation « ne contraint pas les fournisseurs ou les déployeurs à garantir un niveau spécifique de maîtrise de l’IA par un individu ».
Deux paragraphes complètent l’article. La Commission et les États membres doivent soutenir les efforts des entreprises, en particulier des PME, et la Commission publiera des exemples pratiques pour s’y conformer. Le Comité européen de l’intelligence artificielle adoptera des recommandations fondées sur les cadres européens de compétences.
Que recouvre la maîtrise de l’IA ?
Le règlement la définit à son article 3, point 56 : les compétences, les connaissances et la compréhension qui permettent de déployer des systèmes d’IA « en toute connaissance de cause », et de prendre conscience des possibilités, des risques et des préjudices potentiels de l’IA.
Pour une équipe commerciale, cela consiste par exemple à savoir qu’un assistant peut produire une information fausse mais plausible, ou qu’on n’y colle pas les coordonnées d’un client.
Ce que l’omnibus numérique a changé
L’article 4 a connu trois versions, dont une seule est en vigueur. Les distinguer évite de s’appuyer sur une analyse publiée avant juillet 2026.
Version | Statut | Ce que prévoit l’article 4 |
|---|---|---|
Règlement (UE) 2024/1689 | Appliqué du 2 février 2025 au 26 juillet 2026 | Prendre des mesures pour garantir, « dans toute la mesure du possible », un niveau suffisant de maîtrise de l’IA |
Proposition de la Commission du 19 novembre 2025 | Proposition, non retenue en l’état | Confier la promotion de la maîtrise de l’IA à la Commission et aux États membres plutôt qu’imposer une obligation générale aux entreprises |
Règlement (UE) 2026/1744 | Adopté le 8 juillet 2026, publié le 24 juillet, en vigueur le 27 juillet 2026 | Obligation maintenue pour les fournisseurs et les déployeurs, sans niveau précis à garantir ; soutien public, surtout aux PME |
La Commission européenne présente cette réécriture comme une simplification dans son annonce de l’entrée en vigueur. Sa foire aux questions sur la maîtrise de l’IA, mise à jour le 20 octobre 2026, confirme que l’obligation reste à la charge des fournisseurs et des déployeurs, sans niveau « suffisant » imposé.
Le même règlement décale d’autres échéances. Les règles applicables aux systèmes d’IA à haut risque de l’annexe III s’appliquent à partir du 2 décembre 2027, celles de l’annexe I à partir du 2 août 2028. L’article 4, lui, s’applique déjà.
Votre entreprise est-elle concernée ?
Oui, dès que vos équipes utilisent un système d’IA dans leur activité professionnelle. Le règlement appelle « déployeur » toute personne physique ou morale qui utilise un système d’IA sous sa propre autorité, sauf dans le cadre d’une activité personnelle à caractère non professionnel (article 3, point 4).
La Commission répond au cas le plus courant dans sa FAQ : une entreprise dont les salariés utilisent ChatGPT pour rédiger des textes publicitaires ou traduire est concernée. Ces salariés doivent être informés des risques propres à l’outil, comme les hallucinations.
L’article 4 ne prévoit pas d’exception selon la taille de l’entreprise. Il vise :
- les salariés qui utilisent un système d’IA ou le paramètrent ;
- les autres personnes qui l’utilisent pour votre compte, comme un prestataire ou un sous-traitant. La Commission cite aussi, selon les cas, les clients.
Un commercial qui prépare ses rendez-vous avec un assistant conversationnel, un service client qui s’appuie sur des réponses suggérées par l’IA, une équipe marketing qui génère des visuels : ce sont des usages à recenser.
Le cas des systèmes d’IA à haut risque
Certains usages sont classés à haut risque, par exemple le tri de candidatures ou l’évaluation des salariés. Pour ces systèmes, l’article 26 ajoute une obligation plus précise : confier le contrôle humain à des personnes qui disposent « des compétences, de la formation et de l’autorité nécessaires ». Pour les systèmes de l’annexe III, ces règles s’appliquent à partir du 2 décembre 2027.
Depuis quand s’applique l’article 4, et qui le contrôle ?
Trois dates comptent pour l’article 4 :
- Le 2 février 2025, l’article 4 s’applique dans sa rédaction d’origine, comme l’ensemble des chapitres I et II du règlement (article 113).
- Le 27 juillet 2026, la nouvelle rédaction issue de l’omnibus numérique entre en vigueur.
- Le 2 août 2026, les règles de surveillance et de contrôle s’appliquent : les autorités nationales de surveillance du marché peuvent contrôler l’article 4.
Le contrôle de l’article 4 ne relève pas du Bureau de l’IA de la Commission, mais des autorités nationales. Les sanctions dépendent du droit de chaque État membre. L’article 99 du règlement fixe des plafonds d’amende pour une liste d’obligations précises ; l’article 4 n’y figure pas. Toute sanction doit rester proportionnée. La Commission estime qu’elle serait plus probable si un incident résultait d’un manque de formation ou d’accompagnement des équipes.
En France, le ministère de l’Économie a présenté en septembre 2025 une répartition des contrôles entre plusieurs autorités, avec la DGCCRF chargée de la coordination. Ce schéma devait être confirmé par une loi. Sa page sur les autorités compétentes indique les contacts à utiliser pour une question précise.
Ce que l’article 4 n’impose pas
Plusieurs idées reçues circulent. Le texte et la FAQ de la Commission permettent de les écarter :
- Aucun certificat n’est exigé. Selon la Commission, un registre interne des formations et des autres actions suffit à en garder la trace.
- Le texte ne fixe ni durée, ni programme, ni format de formation. Les mesures dépendent de vos outils, de vos équipes et des risques de vos usages.
- Vous n’avez pas à mesurer le niveau de connaissances de chaque salarié.
- Aucune structure de gouvernance n’est imposée, pas même un référent IA désigné.
- Reproduire une pratique du répertoire tenu par la Commission ne vaut pas, à ce jour, présomption de conformité.
Ces souplesses ne dispensent pas d’agir. La Commission prévient que se contenter de la notice d’utilisation d’un outil, ou demander aux salariés de la lire, s’avère souvent inefficace.
Construire une démarche proportionnée à vos usages
La FAQ de la Commission liste les questions à se poser : ce qu’est l’IA et quels systèmes l’entreprise utilise, son rôle de fournisseur ou de déployeur, les risques de ces systèmes, puis le niveau et le contexte de chaque public. En pratique, cela donne quatre étapes.
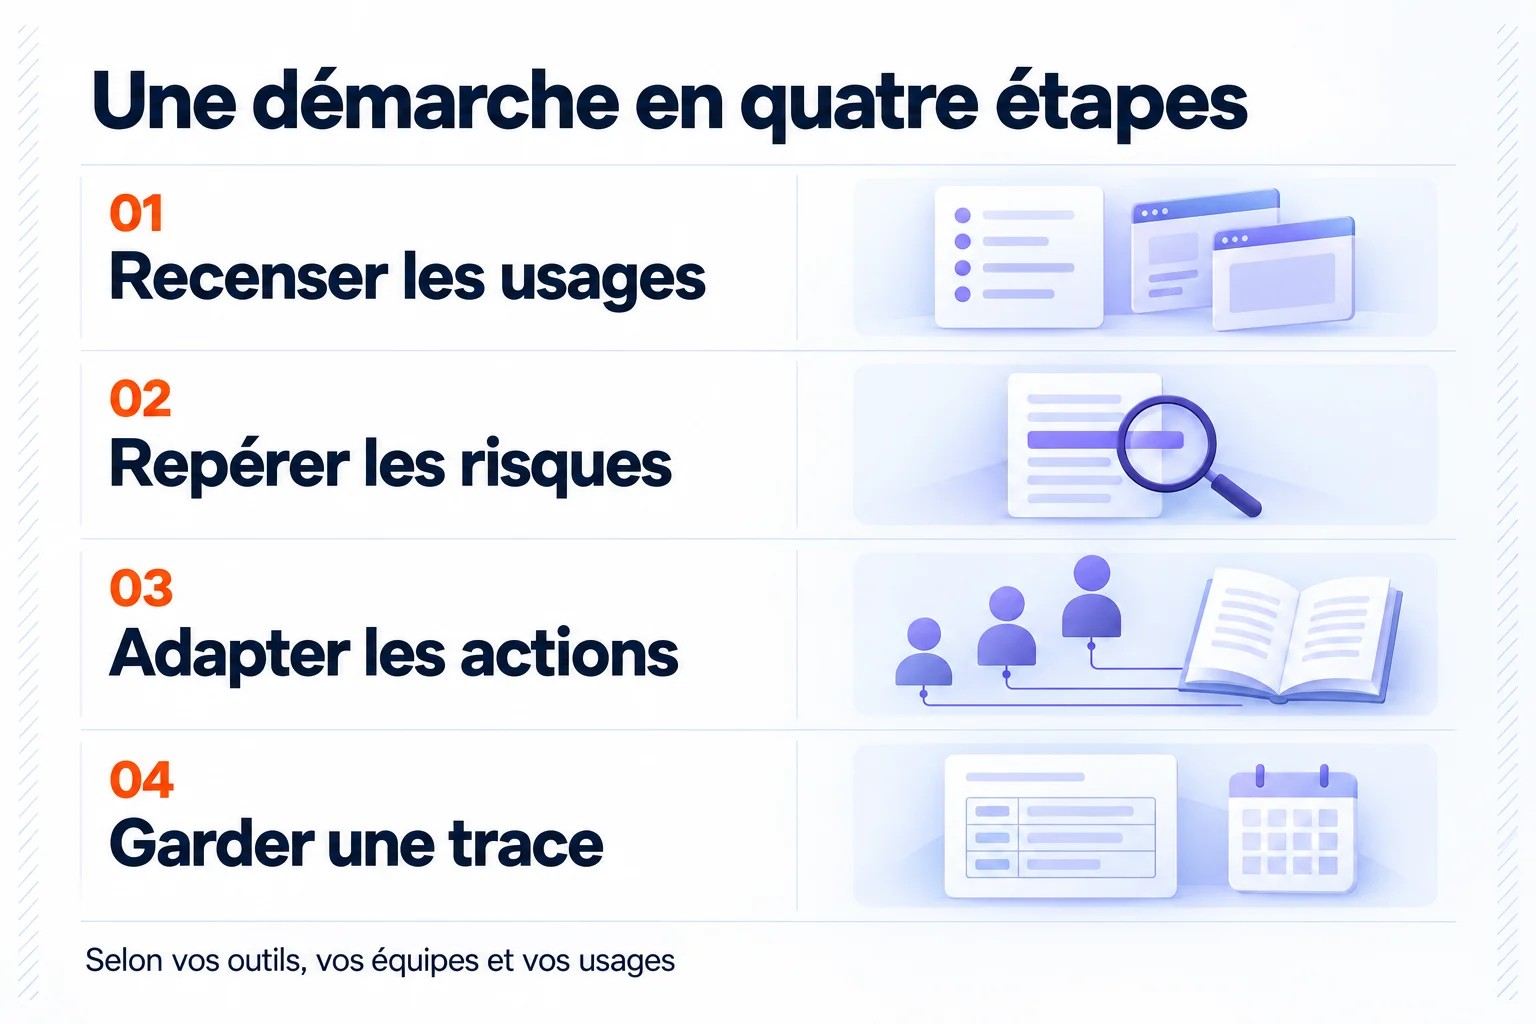
- Recensez les usages. Quels outils d’IA vos équipes utilisent-elles, pour quelles tâches et avec quelles données ? Pensez aux fonctions d’IA intégrées à vos logiciels habituels, en plus des assistants conversationnels.
- Repérez les risques de chaque usage. Une erreur présentée comme exacte, une donnée personnelle saisie dans un outil non autorisé, un contenu biaisé ou trop proche d’une œuvre existante. Le niveau de risque oriente l’effort.
- Adaptez les actions aux profils. Une sensibilisation pour un usage ponctuel, des règles écrites pour tous, une formation pratique pour ceux qui produisent chaque jour avec l’IA. La Commission admet des niveaux différents selon les personnes.
- Gardez une trace et mettez-la à jour. Qui a suivi quelle action, à quelle date, sur quels outils. Revoyez l’ensemble quand un nouvel outil arrive.
La CNIL recommande aussi d’encadrer l’usage de l’IA générative par une charte interne qui précise les usages autorisés et interdits, et de familiariser les utilisateurs avec le fonctionnement et les limites de ces systèmes. Ses questions-réponses sur l’IA générative détaillent ces points.
Exemple : une PME et son équipe commerciale
Cet exemple est fictif. Une entreprise de services de 25 salariés constate que ses six commerciaux utilisent un assistant conversationnel pour préparer leurs rendez-vous et rédiger leurs relances. La direction recense les outils et ouvre des comptes professionnels validés par l’entreprise. Elle rédige une page de règles : aucun nom ni coordonnée de prospect dans un prompt, relecture de chaque chiffre avant envoi.
Les commerciaux suivent une formation pratique. Le reste de l’équipe reçoit une sensibilisation courte. Un tableau partagé note les dates, les participants, les outils et les supports utilisés.
Ce tableau ne prouve pas à lui seul la conformité. Il montre que l’entreprise a pris des mesures adaptées à ses usages, ce qu’attend l’article 4. Pour les règles côté vente, consultez nos exemples de prompts pour commerciaux.
Quelle place pour une formation ?
Une formation peut faire partie des mesures que vous documentez. Elle ne vaut pas, à elle seule, conformité à l’article 4 : c’est l’ensemble de votre démarche qui compte, des règles d’usage au suivi des outils.
Chez Avena, le parcours IA Boost s’adresse aux dirigeants, commerciaux et professionnels du marketing. Il traite des limites de l’IA générative, des risques d’erreur, des précautions liées aux données, de la rédaction des prompts et de la vérification des résultats.
IA Boost n’est pas éligible au CPF. Une prise en charge peut être étudiée avec votre OPCO, selon ses critères. Notre article sur la différence entre OPCO et CPF détaille les démarches.
Questions fréquentes sur l’article 4 de l’AI Act
Une formation à l’IA est-elle obligatoire pour les salariés ?
Le texte impose de prendre des mesures, pas une formation d’un format donné. Selon vos outils et vos risques, ces mesures peuvent combiner sensibilisation, règles d’usage, accompagnement et formation. Un simple renvoi vers la notice d’un outil suffit rarement.
Faut-il un certificat de maîtrise de l’IA ?
Non. La Commission indique qu’aucun certificat n’est nécessaire. Un registre interne des formations et des autres actions permet d’en garder la trace.
L’omnibus numérique a-t-il supprimé l’obligation ?
Non. La Commission avait proposé de faire porter cet effort surtout par les pouvoirs publics. Le texte adopté maintient l’obligation pour les fournisseurs et les déployeurs, en précisant qu’ils n’ont pas à garantir un niveau donné à chaque personne.
Informations vérifiées le 22 octobre 2026. Les recommandations attendues du Comité européen de l’IA et les exemples de la Commission peuvent préciser ces règles : relisez l’article 4 sur EUR-Lex et la FAQ de la Commission avant de finaliser votre démarche.